Kendini “terminalinizde, IDE’nizde veya masaüstünde kod yazmanıza yardım eden açık kaynaklı bir ajan” olarak tanıtan OpenCode, geniş çaplı bir damıtma (distillation) saldırısıyla bağlantılı bir güvenlik ihlali yaşadığını duyurdu. Şirketin resmi X hesabından yaptığı açıklamaya göre ihlal, “OpenCode Console” kullanıcılarının yüzde 1,4’ünü etkiledi. Etkilenenler, hesaplarına API anahtarlarıyla harici yapay zeka sağlayıcılarını bağlamış kullanıcılar. Şirket, bu kullanıcıların tamamına e-postayla bilgi verdiğini, e-posta almayanların ihlalden etkilenmediğini bildirdi. Kullanıcılara gönderilen e-postaya göre saldırganlar, şirketin kullanımdan kaldırma sürecinde olduğu eski bir sisteme erişim sağladı. Bu nedenle, çalışma alanlarında kayıtlı OpenAI ve Anthropic gibi üçüncü parti sağlayıcılara ait API anahtarları açığa çıkmış görünüyor. Reddit’te bazı kullanıcılar, hesaplarında kendi onaylamadıkları yüzlerce dolarlık harcamalarla karşılaştıklarını paylaşıyor. Damıtma saldırıları, bir yapay zeka modelinin yanıtlarını toplayarak başka bir modeli eğitmeyi amaçlarken, OpenCode, konuyla ilgili olarak Anthropic, OpenAI ve Google ile birlikte çalıştığını belirtiyor ve etkilenen kullanıcılardan API anahtarlarını iptal edip yenilemelerini ve hesaplarındaki son kullanım hareketlerini kontrol etmelerini istiyor.
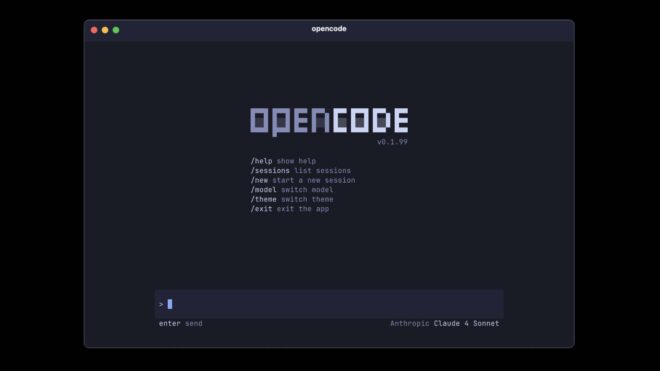
OpenCode, bazı API anahtarlarını açığa çıkaran bir güvenlik ihlali yaşadı
İLGİLİ HABERLER

ABD Savunma Bakanlığı inanılmaz bir güvenlik ihlali ile gündemde

Apple’a patent ihlali sebebiyle 300 milyon dolarlık tazminat cezası

Sony’den hack haberleriyle ilgili sert uyarı

Gemini’ın testler sırasında üç farklı şirketi hack’lediği ortaya çıktı

Instagram: “Sistemlerimizde herhangi bir güvenlik ihlali yaşanmadı.”